Tableau de bord RIP - Supervision réseau
Arrêt et redémarrage
Le menu Alimentation, dans l’en-tête du tableau de bord, affiche Redémarrer et Arrêter selon les droits de la session. Il est masqué si aucune de ces actions n’est autorisée. Le mode administrateur de Cockpit n’est pas nécessaire.
Chaque action demande une confirmation et vérifie de nouveau les droits avant son exécution. Le trafic réseau et la session Cockpit seront interrompus. Après un arrêt, il faut disposer d’un autre moyen pour rallumer le pare-feu. Si une demande échoue ou ne peut pas être confirmée, un avertissement est affiché ; aucune demande n’est relancée automatiquement.
Présentation
Ce tableau de bord Cockpit permet de superviser les composants réseau et de sécurité du système RIP. Il fournit une interface en temps réel pour :
- Vérifier la connectivité Internet ;
- Superviser les tunnels IPsec ;
- Suivre l'état des VLANs et des services associés ;
- Visualiser les baux DHCP ;
- Consulter les journaux d'événements en temps réel.
Les sections utilisent les droits de la session, sans demander l’élévation Cockpit.
La consultation des inventaires IPsec et DHCP est réservée à root et aux membres
du groupe admin. La lecture du journal dépend aussi des permissions Unix et
SELinux : le compte local admin dispose de l’appartenance au groupe adm.
Les refus d’accès et les données périmées sont signalés dans les sections concernées.
Les cartes Internet et UniFi présentent une synthèse en haut de page. Les tunnels IPsec, le réseau local, les services principaux et le journal suivent dans cet ordre. Sur une petite largeur, les cartes s’affichent sur une seule colonne.
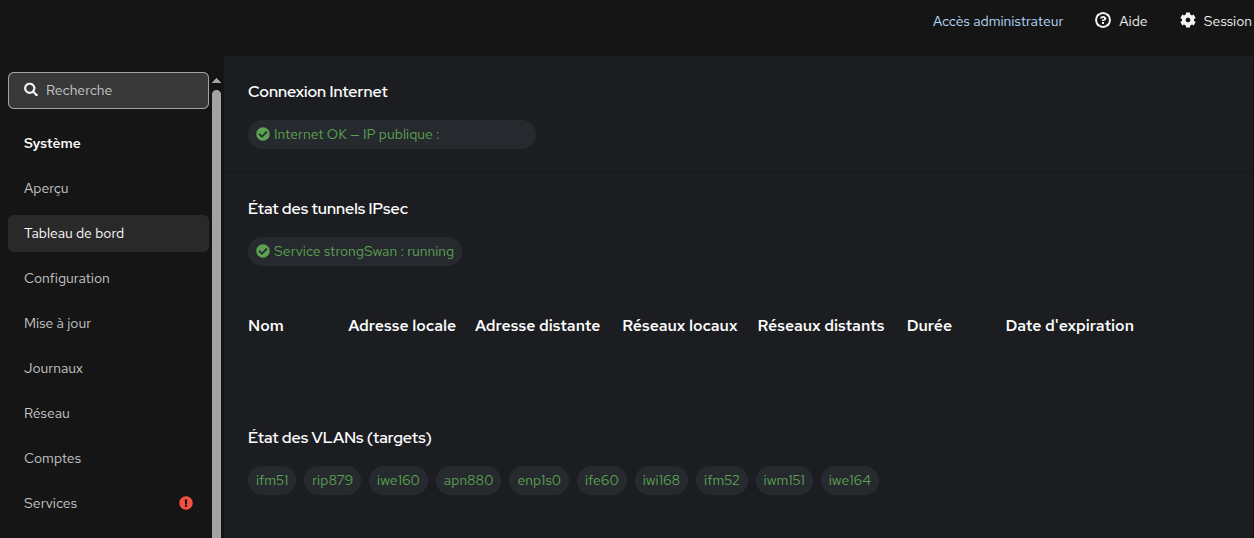
Tableau de bord RIP - Vue principale
Connexion Internet
L’état de la connectivité Internet est affiché en haut du tableau de bord. Trois états sont possibles :
- ✅ Connecté : accès détecté avec affichage de l’IP publique ;
- ⚠️ Vérification… : test en cours ;
- ❌ Déconnecté : aucune route valide vers l’extérieur.
Tunnels IPsec
La section Tunnels IPsec affiche les connexions configurées dans strongSwan, y compris celles sans association de sécurité active. Une ligne de synthèse indique le nom, l’adresse du pair distant, l’état IKE et le nombre de CHILD SA observées. Déplier cette ligne permet de consulter :
- Son nom de configuration ;
- Son certificat d’authentification et sa date d’expiration, ou un état explicite si le certificat est absent, ambigu ou indisponible ;
- Ses IKE SA, avec leurs états, identités, adresses locales et distantes et leurs durées observées ;
- Toutes leurs CHILD SA, avec leurs états, réseaux protégés et compteurs d’octets entrants et sortants du point de vue du pare-feu local.
Plusieurs IKE SA peuvent apparaître pendant un renouvellement. Les CHILD configurés sans SA observée et les SA sans connexion correspondante sont indiqués séparément. Le certificat affiché est associé à la configuration de la connexion, sans garantir celui utilisé lors de l’établissement d’une SA antérieure.
Le tableau de bord suit automatiquement les changements publiés par le moniteur IPsec. Le moniteur reçoit les événements strongSwan et effectue un inventaire périodique toutes les 30 secondes par défaut. Les durées et compteurs correspondent à la dernière collecte ; la durée affichée ne progresse pas entre deux collectes.
Un refus d’accès, un moniteur indisponible ou un inventaire non synchronisé est signalé explicitement. En cas de perte du service, le dernier inventaire peut rester affiché avec un avertissement de péremption. Il ne doit pas être interprété comme l’état courant des tunnels.
Le même inventaire est consultable en ligne de commande avec pinos ipsec ou
pinos ipsec --json ; voir l’administration en ligne de commande.
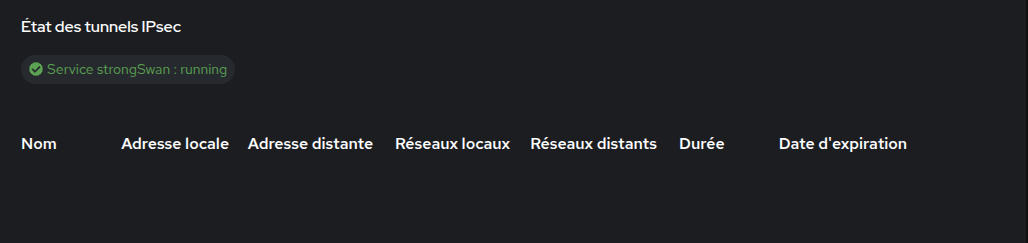
Informations IPsec : états des SA, réseaux et certificats
VLANs et services associés
La carte Réseau local regroupe les interfaces, leurs services et les baux DHCP.
Les onglets permettent de choisir une interface et de consulter les services
associés (dnsmasq, nftables, etc.) ainsi que ses baux. Une interface sans bail
affiche un message explicite plutôt qu’un tableau vide.
Les labels d’interfaces et de services ouvrent leurs journaux. Dans un tableau de baux, cliquer sur l’adresse IP ouvre le journal filtré pour cette adresse. Un bail enregistré ne garantit pas que l’appareil est actuellement connecté.
Une pastille de couleur est affichée dans la colonne Activité pour chaque bail affiché :
| Couleur | Signification |
|---|---|
| 🟢 Vert | Dernier événement observé depuis moins d’une minute |
| 🔴 Rouge | Dernier événement observé entre une et vingt minutes |
| ⚪ Gris | Aucune activité observée, observation vieille de plus de vingt minutes ou suivi interrompu |
Le suivi commence par une lecture bornée des dix dernières entrées accessibles, puis traite les nouveaux événements. Il ne parcourt pas les vingt dernières minutes du journal. Les dates utilisées sont celles des événements, pas celles de leur réception dans le navigateur ; les pastilles vieillissent même lorsque le journal ne reçoit plus de message.
L’infobulle distingue une activité inconnue d’une ancienne observation. Une pastille ne prouve pas l’absence de trafic : certains échanges ne produisent aucun journal. Si le suivi est interrompu, les observations sont marquées périmées et une reprise manuelle est proposée.
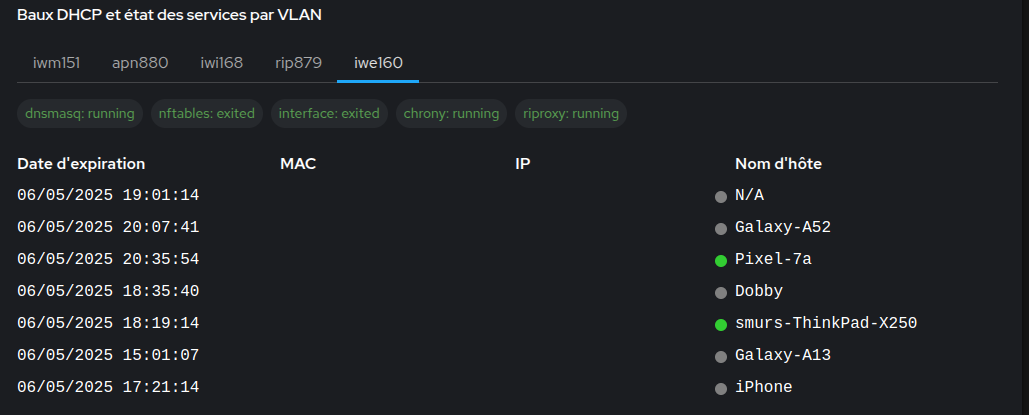
Indicateur de trafic actif par IP dans la liste des baux DHCP
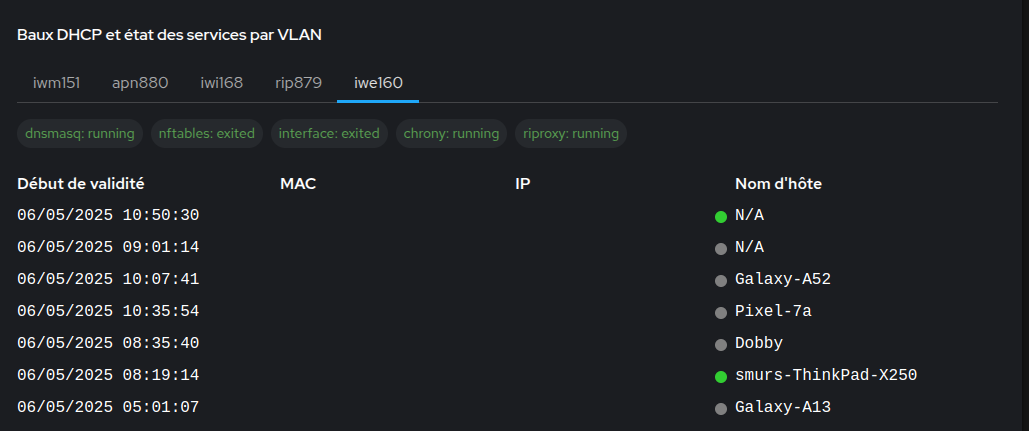
Services et baux DHCP associés à un VLAN
Journaux en temps réel
En sélectionnant un service ou une adresse IP, le tableau de bord affiche les journaux correspondants et fait défiler la page jusqu’au panneau Journal. Ce panneau a une hauteur limitée et son propre défilement.
Ce lecteur est accessible sans activer l’élévation Cockpit, selon les permissions de la session. Les dix dernières entrées sont chargées initialement, puis les nouveaux messages apparaissent du plus récent au plus ancien. L’affichage conserve au plus 1 000 entrées et 2 Mio de texte.
Un refus d’accès, une erreur de lecture ou un suivi interrompu est indiqué explicitement, avec un bouton Réessayer. L’absence d’entrée accessible n’est pas une preuve d’absence d’événement. Après interruption, les dernières entrées restent visibles mais ne sont plus actualisées.
Pour les adresses IP, les journaux sont enrichis automatiquement grâce à un parseur dédié :
- 🔎 Requêtes DNS ;
- 🌍 Requêtes HTTP via proxy RIP ;
- 🚫 Flux réseau bloqués ou autorisés (iptables) ;
- 🧾 Événements bruts restants.
Un filtre permet de n’afficher que les flux bloqués ou autorisés selon le besoin.
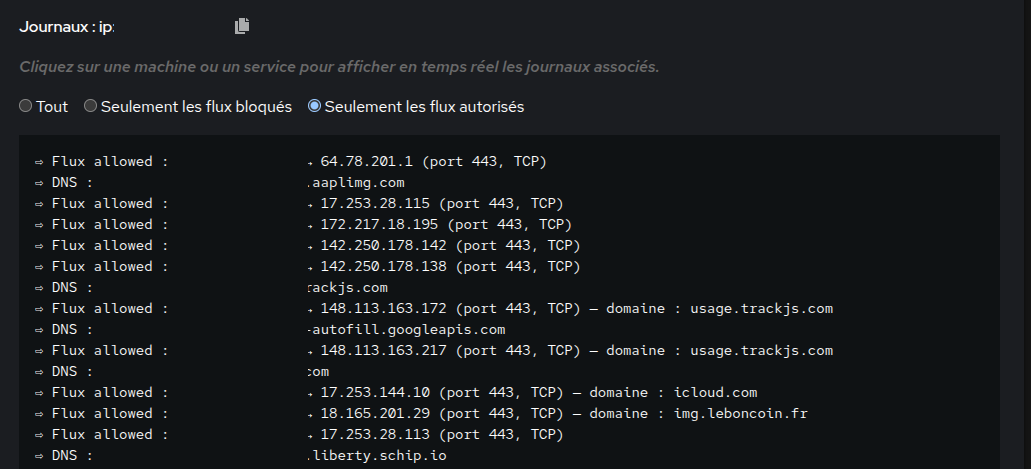
Flux enrichis liés à une machine (DNS, proxy, IPtables)
Services critiques
Certains services sont suivis en temps réel pour garantir la stabilité de l’infrastructure RIP.
riprovision.service
Ce service est déclenché à chaque intégration ou réinitialisation d’un équipement Unifi sur le site RIP.
Il fournit automatiquement :
- La configuration ;
- Les secrets ;
- Le firmware.
Le suivi de ses journaux permet de diagnostiquer les problèmes liés à l’autoprovisionnement.
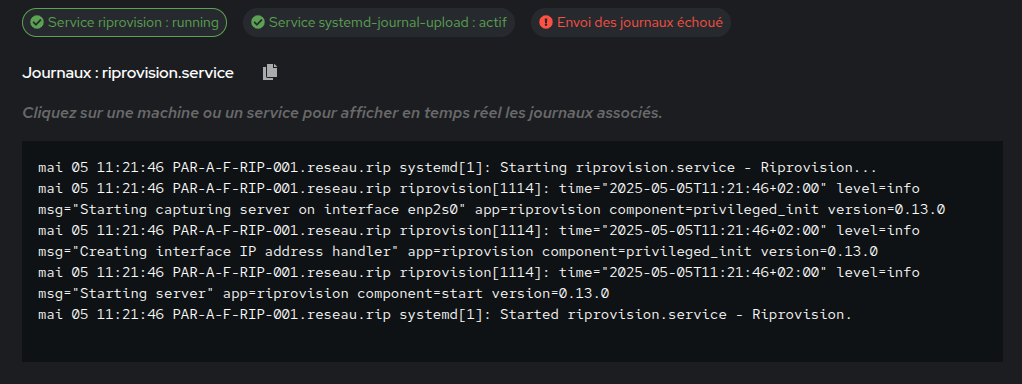
Journaux du service riprovision — intégration d’un équipement Unifi
systemd-journal-upload.service
Ce service est responsable de l’envoi des journaux vers l’infrastructure centrale.
Son état est affiché dynamiquement dans le tableau de bord.